8. 配置登录
· 会员专享
预览
经过了I18n,我们终于可以开始各个核心业务模块的配置了,那么就让我们从常规主流的登录方式开始。
有关登录方式的选择其实应该跟业务息息相关,比如是TO D(developer)的业务就会接入Github的登录方式、职业类的就会接入LinkedIn。
我们在前面已经配置了Google登录,接下来我们会配置邮箱登录(因为这是通用登录)。剩余类似Github、Dc、Twitter、Facebook需要根据具体的业务需求来确定是否需要(比如社交类产品就接一堆社交类的登录方式,其实也很简单,文档地址),我们是最简AI项目嘛,需要再添加。
配置企业邮箱
企业邮箱是一个很标准的做法,留下带域名后缀的邮箱,会显得更专业一些,并且这也可以用来做邮箱登录。
其实有非常多的选择,在众多选择中量小的情况,几乎所有的厂商都免费,但是在量大之后aws的企业邮箱服务的价格优势就体现出来(Lark的邮件服务白嫖也很爽)。
但在初期的时候价格不是个决定因素,在赚钱后这种邮箱的小钱也不是个因素了,我们的选择就是一个最易集成不增加任何复杂度的厂商,显然是resend,他的面板非常易用而且跟大多数的集成服务有合作。
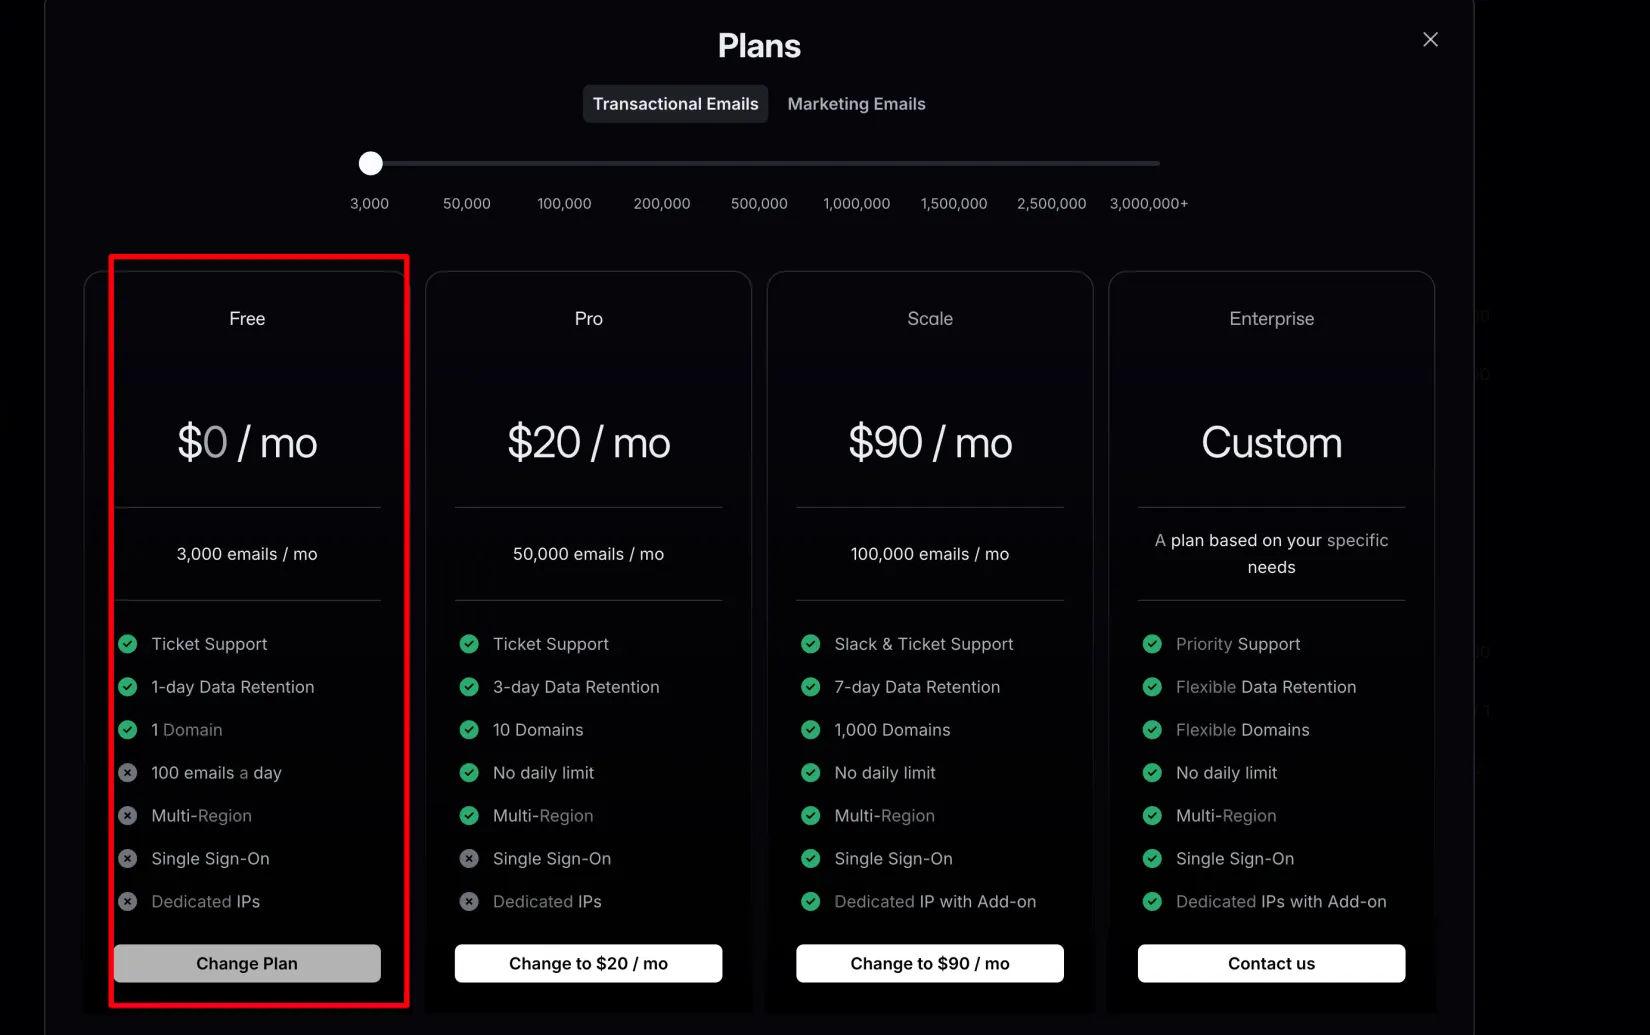
好了我们进入正题,在我们登录后,到domains里面添加我们购买的域名
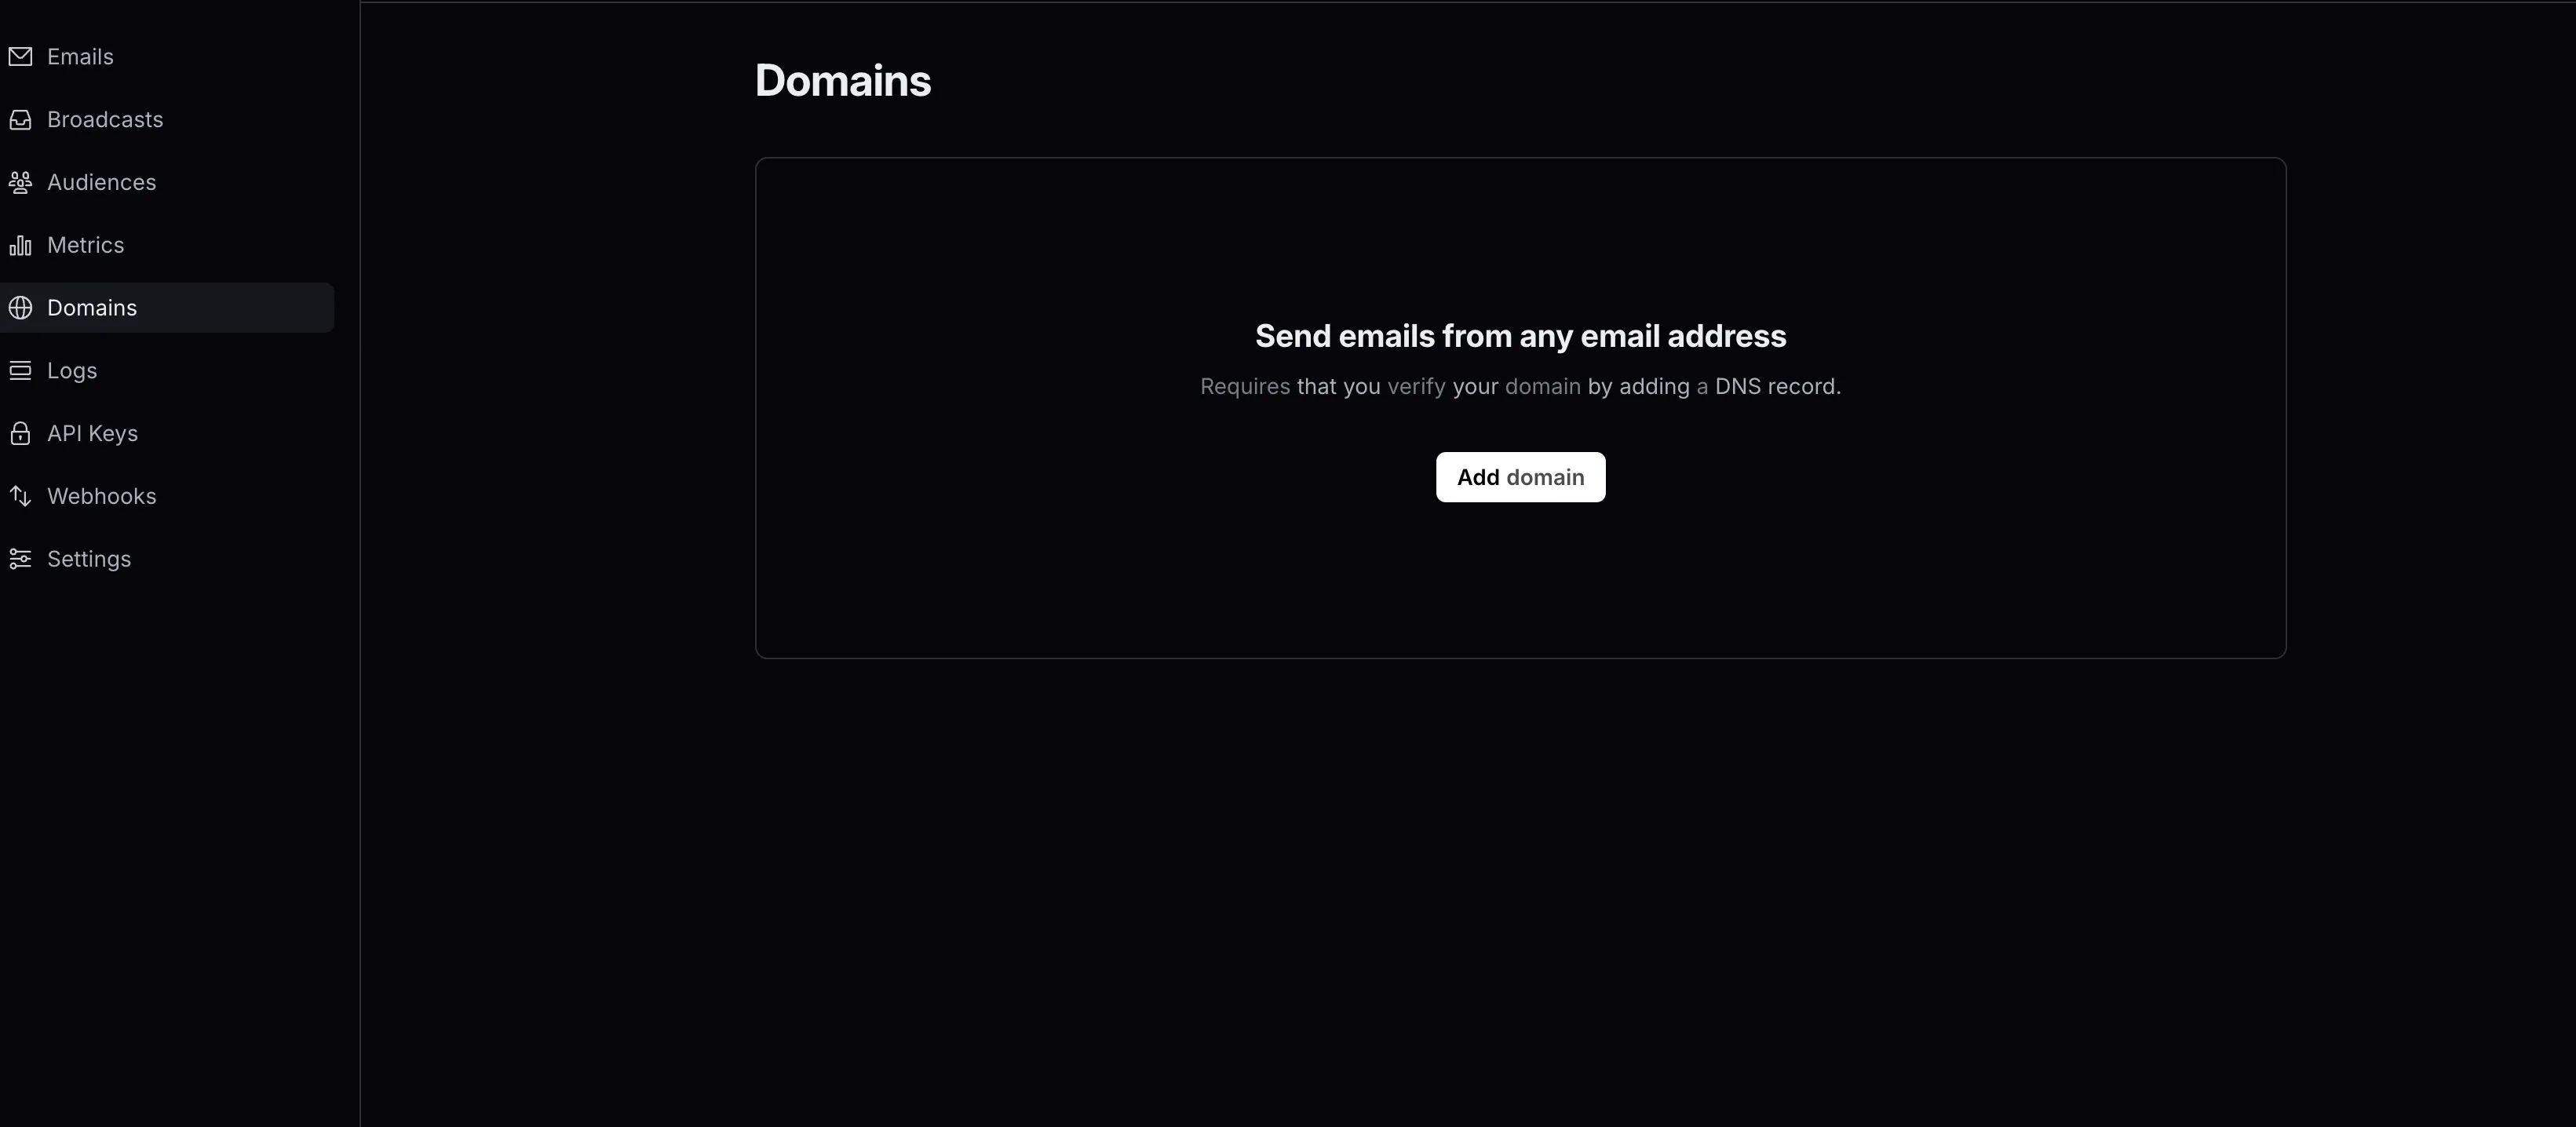
在正常填写域名后,会让我们添加dns解析
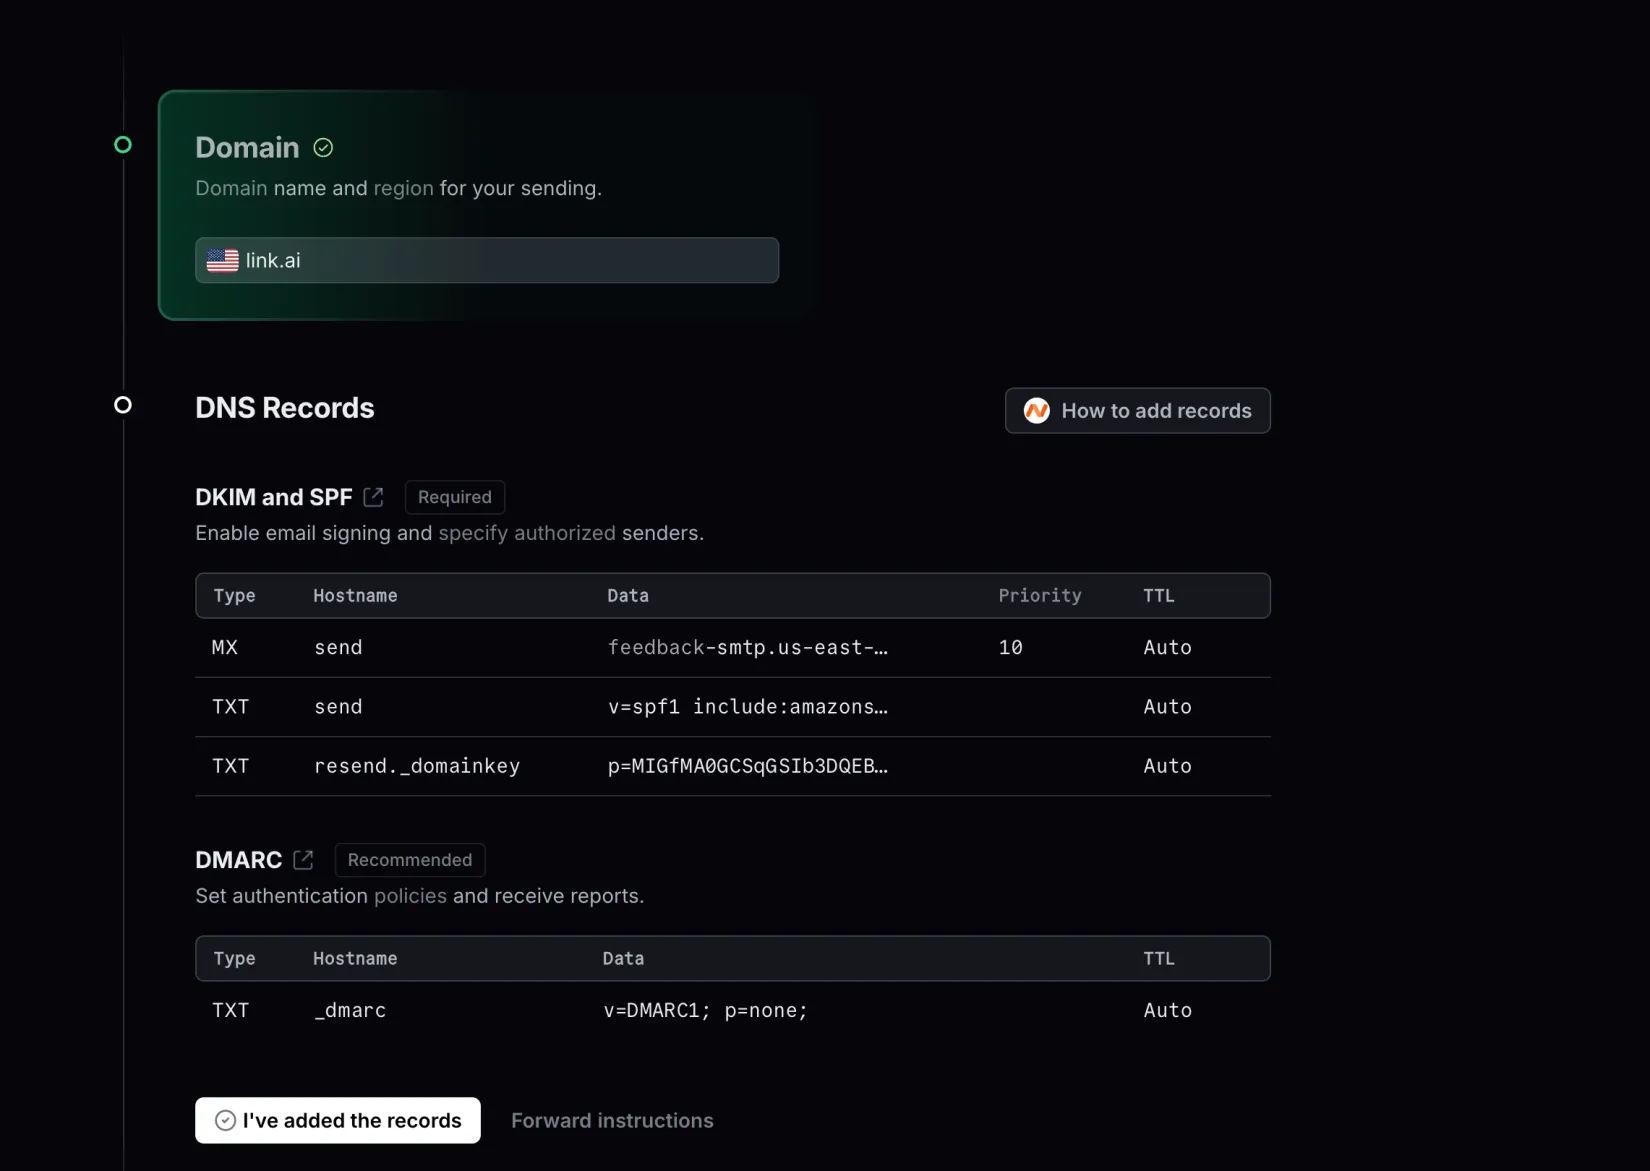
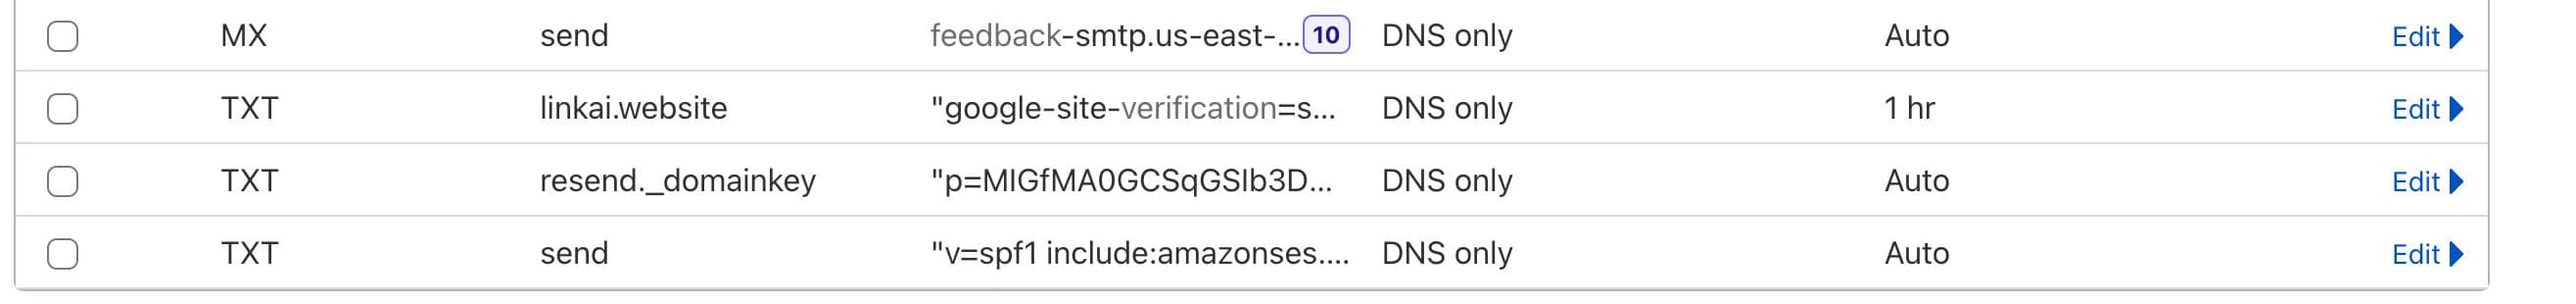
紧接着我们把 dns解析添加到域名服务商的 record 里就好了。
当我们完成后,加一个 api keys
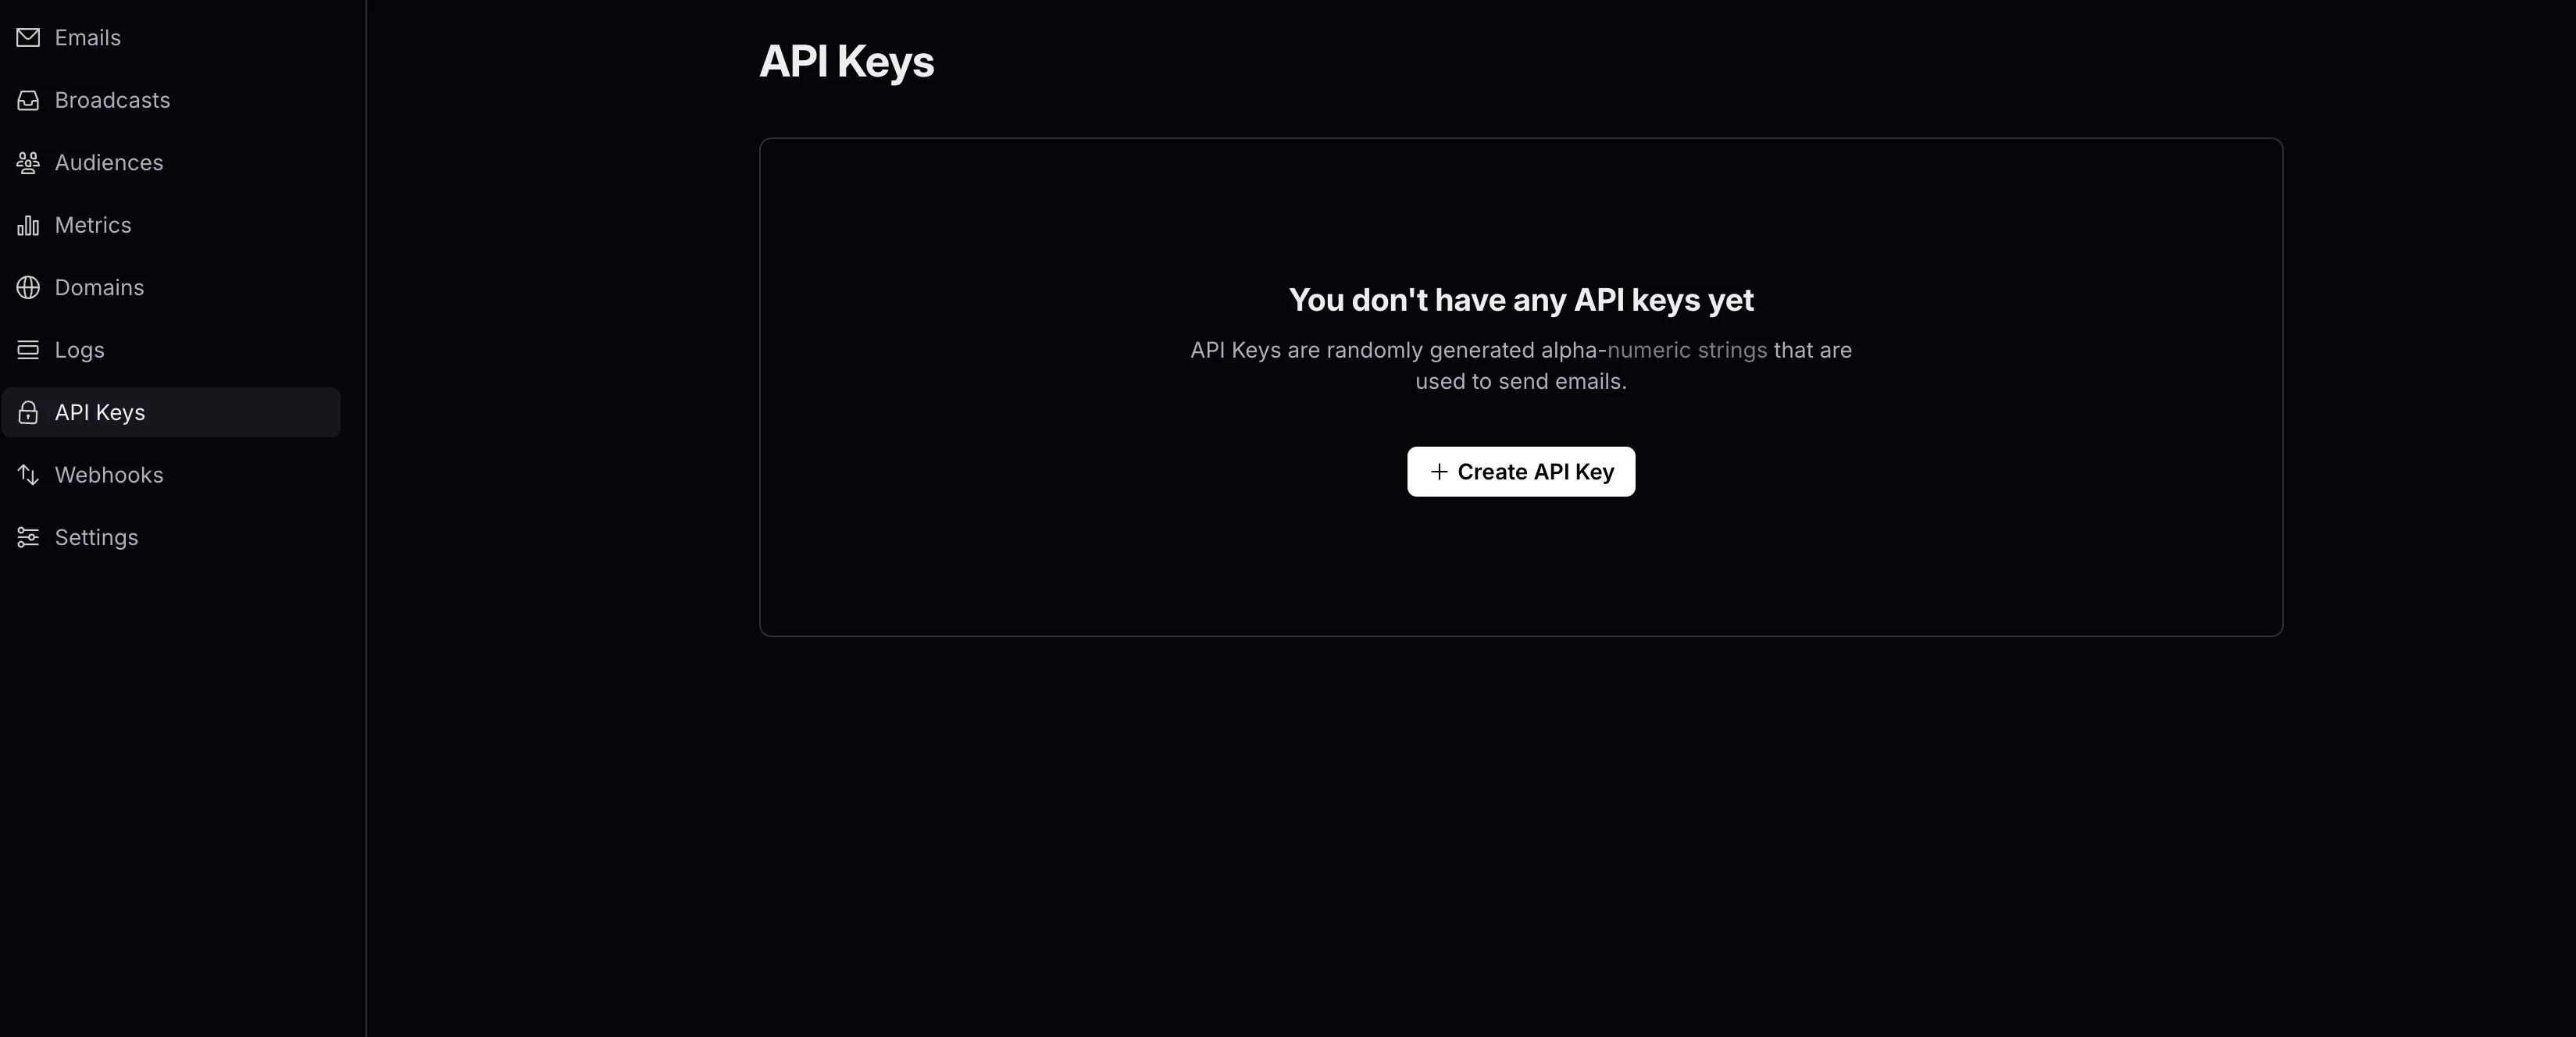
把这个 token 记住。

你的邮箱就配置完成了。
如果是想通过邮箱域的邮件接收邮件和手写一些邮件发给别人,可以下一个lark,去里面进行配置。
环境配置
加上这么一行AUTH_RESEND_KEY="your_resend_api_key_here",在加上 resend 的适配器,就可以啦。
import { DrizzleAdapter } from '@auth/drizzle-adapter'
import NextAuth from 'next-auth'
import Google from 'next-auth/providers/google'
import ResendProvider from 'next-auth/providers/resend'

import { createDb } from '@/lib/db'

import { accounts, sessions, users, verificationTokens } from './db/schema'

export const { handlers, signIn, signOut, auth } = NextAuth(() => {
  const db = createDb()

  return {
    secret: process.env.AUTH_SECRET,
    adapter: DrizzleAdapter(db, {
      usersTable: users,
      accountsTable: accounts,
      sessionsTable: sessions,
      verificationTokensTable: verificationTokens
    }),
    providers: [
      Google,
      ResendProvider({
        from: 'no-reply@getwhynot.org'
      })
    ],
    session: {
      strategy: 'jwt'
    }
  }
})
评论
还没有评论,来占个沙发吧。